
Jasa Konsultan IT – Dalam era digital yang semakin berkembang pesat, Sistem Informasi Akademik atau SIAKAD telah menjadi tulang punggung bagi perguruan tinggi dalam mengelola data akademik, administrasi, hingga keuangan. Namun, semakin tingginya ketergantungan pada teknologi juga menghadirkan tantangan baru yaitu keamanan siber. Ancaman peretasan dan malware semakin sering mengincar sistem yang tidak dilengkapi dengan perlindungan keamanan yang memadai, salah satunya melalui celah backdoor.
Sistem SIAKAD yang tidak terlindungi dengan baik rentan terhadap serangan siber yang dapat merusak operasional akademik secara keseluruhan. Bayangkan data mahasiswa yang bocor, nilai yang diubah oleh peretas, hingga sistem yang lumpuh karena serangan malware. Situasi ini tentu akan merusak reputasi perguruan tinggi dan mengakibatkan kerugian besar. Di sinilah pentingnya memilih Jasa Konsultan IT yang tidak hanya mampu membangun sistem yang fungsional, tetapi juga memberikan perlindungan terbaik terhadap segala bentuk ancaman digital.
Pada artikel ini, kita akan mengupas tuntas mengenai bahaya backdoor, bagaimana ancaman ini bisa masuk ke dalam sistem SIAKAD yang tidak aman, serta solusi untuk melindungi perguruan tinggi Anda dari risiko serangan cyber. Temukan juga bagaimana Arkatama Multi Solusindo sebagai penyedia Jasa Konsultan IT dengan solusi SIAKAD Link dapat menjadi mitra terpercaya dalam menghadirkan sistem informasi akademik yang aman, andal, dan sesuai kebutuhan kampus.
Kenali Ancaman Website pada SIAKAD: Backdoor
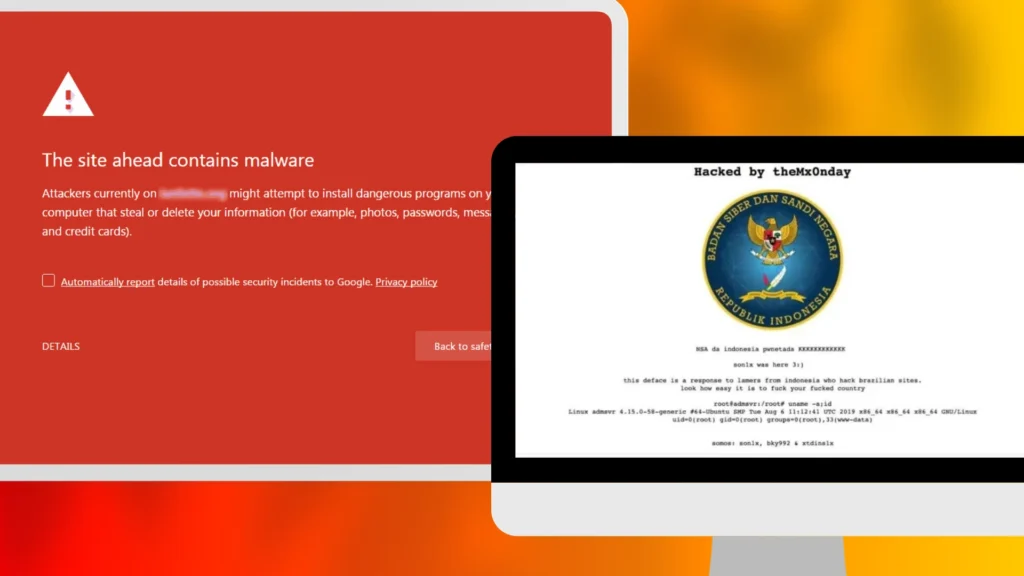
Dalam dunia pendidikan yang semakin bergantung pada teknologi digital, ancaman terhadap keamanan sistem informasi semakin meningkat. Salah satu ancaman siber yang paling meresahkan adalah backdoor, yaitu celah tersembunyi dalam perangkat lunak yang memungkinkan peretas atau pihak tidak bertanggung jawab mengakses sistem tanpa melalui jalur keamanan normal. Backdoor ini sering kali dipasang melalui celah keamanan atau malware yang menyusup tanpa terdeteksi, memberikan kendali penuh kepada peretas untuk melakukan berbagai tindakan jahat tanpa diketahui oleh administrator sistem.
Untuk mengatasi masalah ini, perguruan tinggi harus bekerja sama dengan penyedia Jasa Konsultan IT yang berpengalaman dan memahami cara melindungi sistem informasi dari ancaman cyber, termasuk backdoor. Penting untuk bekerja dengan konsultan IT yang tidak hanya membangun sistem yang fungsional tetapi juga melibatkan prosedur keamanan menyeluruh seperti enkripsi data, dua faktor otentikasi, serta pemantauan ancaman secara real-time. Penyedia Jasa Konsultan IT yang tepat akan melakukan audit keamanan secara berkala untuk memastikan bahwa sistem tetap terlindungi dari potensi ancaman yang terus berkembang.
Selain itu, dengan semakin banyaknya serangan yang terjadi pada sektor pendidikan, memilih Jasa Konsultan IT yang telah mengantisipasi berbagai ancaman siber bukan hanya sekadar pilihan, melainkan kebutuhan penting bagi perguruan tinggi yang ingin menjaga reputasi dan keamanan data mereka.
Mengapa SIAKAD yang Tidak Aman Bisa Terkena Backdoor
Sistem SIAKAD (Sistem Informasi Akademik) yang tidak dilengkapi dengan lapisan keamanan yang memadai merupakan target empuk bagi peretas yang mengincar data-data sensitif di perguruan tinggi. Peretas selalu mencari kelemahan, terutama pada sistem yang tidak diatur secara ketat dalam hal keamanan. Ketika kampus-kampus gagal memperbarui atau memeriksa keamanan sistem secara berkala, hal ini membuka jalan bagi serangan backdoor yang dapat membahayakan integritas dan kerahasiaan data penting.
Selain dari aspek teknis, seringkali manajemen keamanan siber di perguruan tinggi tidak cukup kuat untuk mendeteksi dan menanggapi ancaman backdoor. Banyak institusi pendidikan yang tidak memiliki tim keamanan siber khusus, atau tidak melakukan audit keamanan secara berkala untuk mengidentifikasi potensi ancaman.
Tanpa adanya langkah-langkah pengamanan yang memadai, sistem SIAKAD di perguruan tinggi dapat dengan mudah disusupi oleh backdoor. Penting bagi perguruan tinggi untuk bekerja sama dengan penyedia Jasa Konsultan IT yang mengerti pentingnya keamanan siber dan mampu menerapkan langkah-langkah proteksi yang kuat, seperti enkripsi, pembaruan berkala, dan penerapan protokol keamanan mutakhir. Dengan memilih penyedia jasa yang tepat, perguruan tinggi dapat memastikan bahwa sistem akademiknya tetap aman dari ancaman peretas.
Bagaimana Backdoor Bisa Meretas Website SIAKAD yang Tidak Aman
Memanfaatkan Celah pada Software yang Tidak Diperbarui
Peretas sering menargetkan sistem yang menggunakan perangkat lunak yang tidak diperbarui. Pembaruan perangkat lunak biasanya mengandung patch keamanan yang memperbaiki kelemahan yang telah ditemukan. Tanpa pembaruan, peretas dapat mengeksploitasi celah ini untuk menyusup ke dalam sistem.
Keamanan yang Longgar
Sistem SIAKAD yang tidak dilengkapi dengan protokol keamanan yang ketat menjadi target mudah. Kurangnya enkripsi, penggunaan kata sandi yang lemah, serta tidak adanya otentikasi dua faktor (two-factor authentication) memberikan celah bagi peretas untuk menembus sistem.
Penggunaan Malware Tersembunyi
Peretas sering kali menggunakan malware canggih yang disisipkan melalui celah backdoor. Malware ini dirancang untuk sulit dideteksi oleh antivirus standar, sehingga mereka bisa beroperasi tanpa terdeteksi selama berbulan-bulan atau bahkan bertahun-tahun.
Eksploitasi Kelemahan pada Antivirus
Peretas yang menyusup menggunakan backdoor sering memanfaatkan keterbatasan antivirus standar. Banyak malware yang dibuat sedemikian rupa sehingga mampu menghindari deteksi, terutama jika antivirus yang digunakan tidak diperbarui secara rutin.
Menetap dan Mengakses Sistem Secara Diam-diam
Setelah berhasil masuk ke sistem melalui backdoor, peretas sering tetap tersembunyi dan tidak langsung melakukan serangan besar-besaran. Mereka bisa mengakses data, memodifikasi informasi, atau mengumpulkan informasi penting untuk digunakan di kemudian hari, tanpa disadari oleh pengelola sistem.
Dengan mengakses SIAKAD, mereka dapat mencuri data penting, mengubah nilai mahasiswa, atau bahkan merusak keseluruhan sistem akademik. Tanpa adanya tindakan preventif dari Jasa Pembuatan SIAKAD yang mengerti cara melindungi sistem dari celah ini, kerugian yang diakibatkan bisa sangat signifikan bagi perguruan tinggi.
Risiko dan Ancaman Malware Lainnya yang Kapan Saja Bisa Menyerang Apabila SIAKAD Tidak Didukung Sistem Keamanan
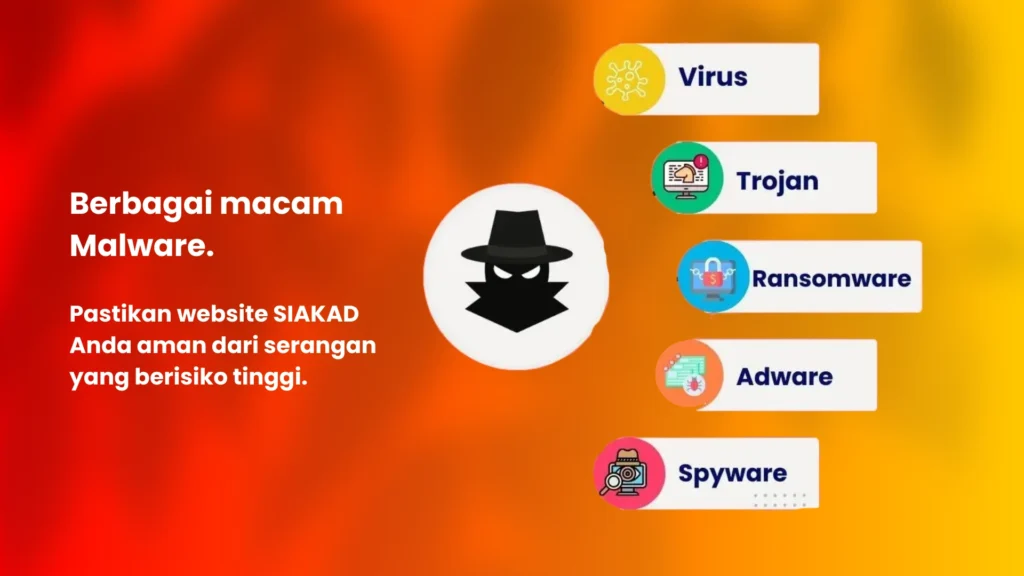
Selain backdoor, berbagai jenis malware lainnya dapat menyerang SIAKAD (Sistem Informasi Akademik) yang tidak dilindungi dengan sistem keamanan yang memadai. Malware ini berpotensi merusak sistem, mencuri data, dan mengacaukan operasi akademik, yang dapat merugikan perguruan tinggi secara signifikan. Berikut adalah beberapa jenis malware yang paling berbahaya yang bisa menyerang sistem SIAKAD yang tidak aman:
1. Ransomware
Ransomware adalah salah satu jenis malware yang paling merusak dan sering kali menargetkan institusi pendidikan. Dalam serangan ransomware, peretas menyusup ke dalam sistem dan mengenkripsi semua data yang ada, sehingga tidak bisa diakses oleh pemiliknya. Untuk memulihkan data yang terenkripsi, pihak kampus dipaksa membayar tebusan, biasanya dalam bentuk mata uang kripto, agar kunci dekripsi diberikan. Jika SIAKAD terkena ransomware, akses terhadap informasi mahasiswa, nilai akademik, dan data keuangan kampus bisa terhenti sepenuhnya, yang mengganggu seluruh operasional kampus.
2. Trojan
Trojan, atau trojan horse, adalah jenis malware yang menyusup ke dalam sistem dengan berpura-pura sebagai perangkat lunak yang sah. Setelah diinstal, trojan memberikan akses tanpa batas kepada peretas untuk mengambil kendali sistem, mencuri data, atau menyisipkan malware lainnya. Trojan sangat sulit dideteksi, karena mereka biasanya bersembunyi di balik aplikasi yang tampak normal dan tidak membahayakan.
Salah satu varian terkenal adalah banking trojan, yang menargetkan informasi finansial dan dapat digunakan untuk mencuri data keuangan kampus. Pada sistem SIAKAD, trojan bisa mencuri data sensitif mahasiswa, seperti informasi pribadi atau data pembayaran, yang dapat disalahgunakan untuk kegiatan penipuan atau jual beli data di pasar gelap.
3. Worm
Berbeda dengan trojan yang membutuhkan interaksi pengguna untuk diaktifkan, worm adalah malware yang dapat menggandakan dirinya sendiri dan menyebar melalui jaringan tanpa bantuan manusia. Setelah masuk ke dalam sistem SIAKAD, worm dapat menyebar dengan cepat ke seluruh jaringan kampus, menginfeksi semua perangkat yang terhubung.
Worm sangat merusak karena kemampuannya untuk menginfeksi banyak sistem dalam waktu singkat, yang bisa mengakibatkan gangguan besar pada seluruh infrastruktur IT kampus. Serangan worm juga sering kali menyebabkan overload pada jaringan, memperlambat kinerja sistem, dan bahkan bisa merusak perangkat keras jika dibiarkan tanpa penanganan.
4. Spyware
Spyware adalah jenis malware yang dirancang untuk memantau dan mengumpulkan data pengguna tanpa sepengetahuan mereka. Pada SIAKAD, spyware bisa dipasang untuk mencuri informasi login, data pribadi mahasiswa, atau bahkan aktivitas akademik dan penelitian.
Spyware sering kali tidak terdeteksi oleh pengguna dan dapat beroperasi dalam jangka waktu yang lama, mengumpulkan data sensitif yang kemudian dikirimkan kepada peretas. Informasi ini dapat digunakan untuk berbagai kejahatan, mulai dari pencurian identitas hingga manipulasi data akademik. Selain itu, spyware juga bisa memantau aktivitas IT staf kampus, memberikan akses bagi peretas untuk mengambil kendali penuh atas sistem.
5. Keylogger
Keylogger adalah bentuk lain dari spyware yang merekam setiap penekanan tombol di keyboard pengguna. Pada sistem SIAKAD, keylogger bisa digunakan untuk mencatat kata sandi, informasi login, dan data pribadi lainnya yang dimasukkan oleh pengguna, seperti dosen, mahasiswa, atau administrator IT.
Dengan memantau setiap aktivitas yang dilakukan, peretas bisa mendapatkan akses penuh ke dalam sistem tanpa harus meretasnya secara langsung. Keylogger ini sering kali digunakan untuk mempersiapkan serangan yang lebih besar, seperti backdoor atau pencurian data dalam skala besar.
6. Adware
Meskipun tidak selalu dianggap sebagai ancaman langsung, adware dapat mengganggu kinerja sistem SIAKAD. Adware adalah perangkat lunak yang menampilkan iklan yang tidak diinginkan, yang sering kali disematkan ke dalam perangkat lunak lain. Ancaman ini dapat memperlambat sistem dan, dalam beberapa kasus, bisa menjadi pintu masuk bagi malware lain seperti trojan atau ransomware. Adware juga dapat memengaruhi pengalaman pengguna secara keseluruhan, membuat sistem menjadi tidak stabil dan menurunkan produktivitas.
7. Rootkit
Rootkit adalah salah satu bentuk malware paling berbahaya karena kemampuannya untuk bersembunyi di dalam sistem dan memberikan akses penuh kepada peretas tanpa terdeteksi. Ancaman ini sering kali digunakan untuk membuka jalan bagi serangan backdoor atau untuk menyusupkan malware lainnya. Pada sistem SIAKAD, rootkit dapat memberi peretas kendali penuh atas sistem tanpa disadari oleh administrator, memungkinkan mereka untuk mengubah data, mencuri informasi, atau bahkan menghancurkan sistem.
Pentingnya Dukungan Keamanan untuk SIAKAD
Risiko dan ancaman yang dibawa oleh malware ini sangat nyata, dan SIAKAD yang tidak dilindungi oleh sistem keamanan yang kuat berpotensi menjadi sasaran empuk. Tidak hanya data mahasiswa dan informasi akademik yang rentan terhadap pencurian, tetapi juga operasional kampus secara keseluruhan bisa terganggu jika malware berhasil menyerang sistem. Oleh karena itu, sangat penting bagi perguruan tinggi untuk bekerja sama dengan penyedia Jasa Pembuatan SIAKAD yang memahami pentingnya langkah-langkah keamanan siber yang efektif.
Cara Perguruan Tinggi Mengatasi Hal Seperti Ini
Untuk menghindari risiko serangan backdoor dan ancaman siber lainnya, perguruan tinggi harus mengambil pendekatan proaktif dan strategis dalam melindungi sistem SIAKAD mereka. Mengandalkan sistem keamanan bawaan dari perangkat lunak standar sering kali tidak cukup, karena ancaman siber terus berkembang seiring waktu. Oleh karena itu, solusi terbaik adalah berinvestasi pada Jasa Pembuatan SIAKAD yang menawarkan layanan menyeluruh dengan perlindungan berlapis dan solusi yang disesuaikan dengan kebutuhan akademik serta keamanan kampus. Berikut adalah beberapa cara teknis yang dapat diimplementasikan untuk mencegah backdoor:
1. Pembaruan Perangkat Lunak secara Berkala
Salah satu cara paling mendasar untuk mencegah serangan backdoor adalah dengan selalu melakukan pembaruan perangkat lunak secara berkala. Celah keamanan sering kali ditemukan pada versi perangkat lunak yang lama, yang belum mendapatkan security patch terbaru. Oleh karena itu, konsultan IT yang berpengalaman akan memastikan bahwa sistem SIAKAD selalu menggunakan versi perangkat lunak yang paling baru dan telah diperbarui dengan patch keamanan terkini.
Langkah teknis:
- Otomatisasi pembaruan perangkat lunak.
- Audit secara berkala untuk memeriksa apakah ada aplikasi yang membutuhkan patch keamanan.
2. Enkripsi Data yang Kuat
Enkripsi adalah salah satu langkah krusial dalam menjaga keamanan data. Dengan mengenkripsi data, informasi yang disimpan di sistem SIAKAD menjadi tidak dapat diakses tanpa kunci dekripsi yang benar. Ini sangat penting untuk melindungi data mahasiswa, nilai akademik, dan informasi keuangan kampus dari pencurian atau penyalahgunaan.
Langkah teknis:
- Implementasi enkripsi end-to-end untuk memastikan data sensitif selalu terlindungi selama proses penyimpanan dan transmisi.
- Menggunakan Advanced Encryption Standard (AES), yang diakui sebagai salah satu metode enkripsi yang paling aman.
3. Penerapan Two-Factor Authentication (2FA)
Mengaktifkan Two-Factor Authentication (2FA) memberikan lapisan keamanan tambahan untuk akses ke sistem SIAKAD. Dengan 2FA, pengguna tidak hanya memerlukan kata sandi, tetapi juga verifikasi tambahan melalui perangkat terpisah, seperti kode yang dikirim melalui SMS atau aplikasi otentikasi. Ini membuat peretas lebih sulit untuk mendapatkan akses meskipun mereka berhasil mencuri kata sandi.
Langkah teknis:
- Menyediakan opsi autentikasi berbasis aplikasi seperti Google Authenticator atau Authy.
- Mengintegrasikan 2FA dengan seluruh sistem login pengguna di SIAKAD.
4. Firewall yang Kuat dan Pemantauan Jaringan
Penggunaan firewall yang tangguh serta pemantauan jaringan secara terus-menerus adalah langkah vital dalam mencegah masuknya malware atau peretas ke dalam sistem SIAKAD. Firewall akan bertindak sebagai perisai antara jaringan internal kampus dan dunia luar, memblokir lalu lintas berbahaya dan memastikan hanya aktivitas yang sah yang diizinkan.
Langkah teknis:
- Mengonfigurasi firewall next-generation (NGFW) untuk menganalisis lalu lintas secara mendalam dan mendeteksi ancaman secara real-time.
- Menyediakan Intrusion Detection System (IDS) dan Intrusion Prevention System (IPS) untuk mencegah serangan siber dengan memblokir ancaman sejak awal.
5. Audit Keamanan Berkala dan Penetration Testing
Audit keamanan berkala diperlukan untuk mendeteksi kerentanan yang mungkin muncul seiring perubahan teknologi atau sistem. Penetration testing, atau simulasi serangan siber, membantu untuk mengidentifikasi kelemahan sebelum peretas melakukannya. Konsultan IT yang handal akan melakukan kedua hal ini secara berkala untuk memastikan sistem SIAKAD tetap terlindungi.
Langkah teknis:
- Melakukan penetration testing setiap tiga bulan sekali untuk memeriksa celah keamanan.
- Menggunakan alat seperti Nessus atau OpenVAS untuk melakukan vulnerability scanning secara menyeluruh.
6. Pengelolaan Akses Pengguna
Serangan backdoor sering kali terjadi karena adanya kelalaian dalam mengelola hak akses pengguna. Setiap pengguna yang memiliki akses ke sistem SIAKAD harus diberikan hak akses yang sesuai dengan peran mereka. Hak istimewa yang berlebihan dapat membuka pintu bagi peretas untuk mengeksploitasi sistem.
Langkah teknis:
- Mengimplementasikan kebijakan least privilege, di mana setiap pengguna hanya memiliki akses yang dibutuhkan untuk menjalankan tugas mereka.
- Mengelola akses dengan sistem Role-Based Access Control (RBAC) untuk meminimalisir risiko kesalahan manusia.
7. Penerapan Sistem Backup dan Disaster Recovery
Salah satu langkah paling penting dalam menjaga integritas data dan menghindari dampak yang merugikan dari serangan backdoor atau malware lainnya adalah dengan memiliki sistem backup yang andal. Jika terjadi serangan, data dapat dipulihkan dengan cepat dari backup, mengurangi dampak kerusakan yang mungkin terjadi.
Langkah teknis:
- Melakukan backup data secara otomatis dan berkala, serta menyimpan cadangan di lokasi yang terpisah secara fisik.
- Mengimplementasikan disaster recovery plan yang mencakup proses pemulihan data dan pengembalian operasional kampus secara cepat.
8. Pemantauan Log Aktivitas Secara Real-Time
Melakukan pemantauan log aktivitas pengguna dan sistem secara real-time adalah langkah penting lainnya untuk mencegah serangan backdoor. Log ini mencatat setiap tindakan yang dilakukan di dalam sistem, dan pergerakan yang mencurigakan dapat diidentifikasi lebih awal sebelum menyebabkan kerusakan lebih lanjut.
Langkah teknis:
- Menggunakan alat pemantauan seperti Splunk atau ELK Stack untuk melacak dan menganalisis log secara real-time.
- Menyiapkan notifikasi otomatis untuk peringatan jika terdeteksi aktivitas yang mencurigakan atau tidak wajar.
Temukan Jasa Konsultan IT yang Tepat dan Paham
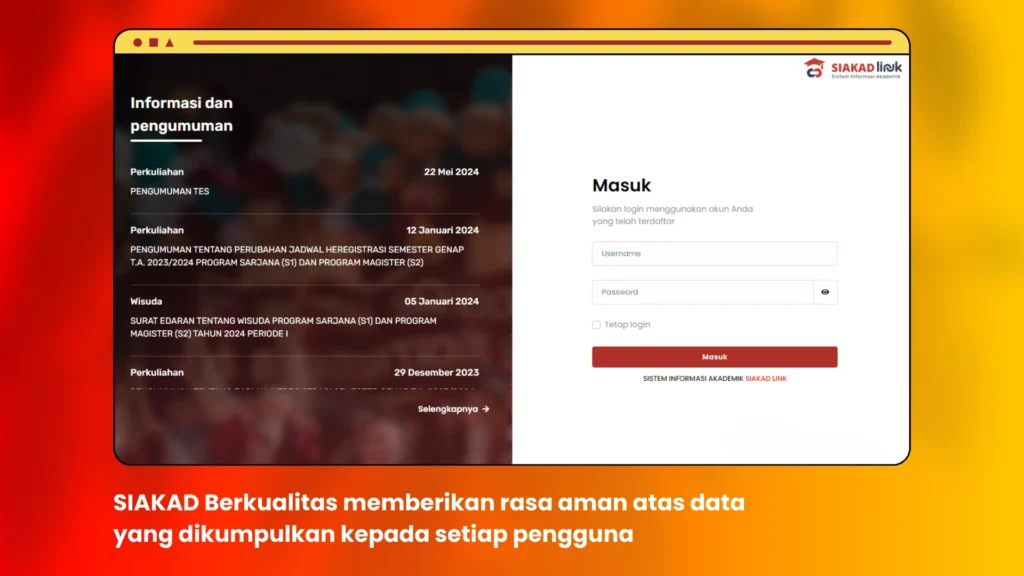
Memilih Jasa Pembuatan SIAKAD yang tepat bagi perguruan tinggi tidak boleh dilakukan sembarangan. Banyak kampus menghadapi tantangan besar ketika memilih penyedia jasa yang hanya berfokus pada pengembangan fitur-fitur sistem, namun mengabaikan aspek keamanan siber yang krusial. Padahal, keamanan sistem informasi kampus merupakan elemen yang tidak bisa ditawar-tawar lagi, terutama dengan adanya peningkatan ancaman siber yang kian kompleks dari tahun ke tahun.
Untuk perguruan tinggi, Sistem Informasi Akademik (SIAKAD) merupakan jantung operasional akademik. Sistem ini tidak hanya menyimpan informasi akademik mahasiswa, tetapi juga data pribadi mereka, catatan keuangan kampus, informasi jadwal, serta dokumen penting lainnya. Jika salah dalam memilih penyedia jasa yang tidak mengutamakan keamanan, konsekuensinya bisa sangat merugikan. Kebocoran data atau kerusakan sistem akibat serangan backdoor atau malware lain bisa menyebabkan kerugian finansial, rusaknya reputasi, hingga terganggunya operasional akademik dalam skala besar.
Ciri-Ciri Jasa Pembuatan SIAKAD yang Tepat
Ada beberapa hal yang harus diperhatikan oleh perguruan tinggi saat memilih penyedia Jasa Pembuatan SIAKAD. Berikut adalah beberapa kriteria utama yang dapat dijadikan acuan:
1. Keahlian dalam Keamanan Siber
Sistem SIAKAD tidak hanya berfungsi untuk mengelola data akademik, tetapi juga harus dirancang dengan lapisan-lapisan keamanan yang memadai. Penyedia jasa yang kompeten akan memahami bahwa setiap sistem informasi harus dilengkapi dengan solusi perlindungan seperti firewall, enkripsi data, intrusion detection systems (IDS), serta protokol keamanan lainnya untuk menangkal ancaman yang semakin kompleks.
Penyedia jasa yang memahami pentingnya keamanan siber akan menyediakan langkah-langkah proaktif seperti:
- Implementasi pembaruan perangkat lunak yang rutin untuk menutup celah keamanan.
- Penerapan enkripsi end-to-end agar data sensitif mahasiswa dan kampus tetap terlindungi.
- Penyediaan two-factor authentication (2FA) untuk meningkatkan keamanan login pengguna.
2. Kompatibilitas dengan Kebutuhan Akademik
Perguruan tinggi memiliki kebutuhan yang spesifik dalam mengelola operasional akademik mereka. Oleh karena itu, penyedia jasa SIAKAD yang baik harus mampu menyesuaikan fitur-fitur sistem dengan kebutuhan unik kampus. Misalnya, sistem harus mampu menangani berbagai proses seperti:
- Pendaftaran dan manajemen kursus,
- Pengelolaan nilai dan transkrip,
- Pemrosesan pembayaran dan keuangan mahasiswa,
- Pelaporan akademik dan non-akademik.
Setiap kampus memiliki struktur akademik yang berbeda, dan penyedia Jasa Pembuatan SIAKAD yang tepat harus memiliki fleksibilitas dalam mengembangkan fitur-fitur yang disesuaikan dengan proses akademik masing-masing institusi.
3. Pengalaman dan Reputasi yang Terbukti
Sangat penting bagi perguruan tinggi untuk memilih penyedia jasa yang memiliki pengalaman dan reputasi yang terbukti dalam menangani pengembangan SIAKAD untuk institusi akademik. Hal ini dapat dilihat dari portofolio klien yang pernah mereka tangani, testimoni, serta hasil kerja yang dapat divalidasi. Penyedia jasa yang berpengalaman tidak hanya memahami proses pengembangan sistem, tetapi juga memiliki wawasan luas mengenai permasalahan umum yang mungkin terjadi, serta solusi efektif yang bisa diterapkan.
4. Pemberian Layanan yang Berkelanjutan
Setelah sistem SIAKAD dikembangkan dan diimplementasikan, layanan yang diberikan tidak boleh berhenti di sana. Penyedia jasa yang handal akan memberikan dukungan berkelanjutan untuk memastikan bahwa sistem tetap berjalan dengan baik. Ini termasuk layanan:
- Maintenance berkala, memastikan tidak ada masalah teknis yang berpotensi membahayakan sistem.
- Monitoring keamanan real-time, untuk mendeteksi adanya upaya peretasan atau ancaman malware.
- Training dan pendampingan, memastikan staf kampus dapat menggunakan sistem dengan efektif dan aman.
5. Kemampuan Menerapkan Backup dan Disaster Recovery Plan
Keamanan data kampus harus menjadi prioritas utama. Selain proteksi terhadap ancaman seperti backdoor atau malware, penyedia jasa yang baik juga harus memiliki kemampuan untuk menerapkan sistem backup dan disaster recovery plan yang andal. Dengan adanya sistem backup, perguruan tinggi dapat merasa aman bahwa data mereka dapat dipulihkan dengan cepat jika terjadi serangan siber atau gangguan teknis lainnya.
6. Transparansi dalam Pengelolaan Sistem
Penyedia jasa yang berkualitas akan selalu transparan dalam memberikan informasi tentang bagaimana sistem mereka dikelola dan diamankan. Mereka akan bekerja sama dengan perguruan tinggi untuk menjelaskan proses keamanan yang diterapkan dan memberikan laporan berkala mengenai kondisi sistem. Transparansi ini penting agar pihak kampus dapat memahami langkah-langkah apa saja yang diambil untuk melindungi data mereka.
Gunakan SIAKAD yang dapat Memahami Kebutuhan Kampus, SIAKAD Link adalah Solusi Tepat untuk Anda!
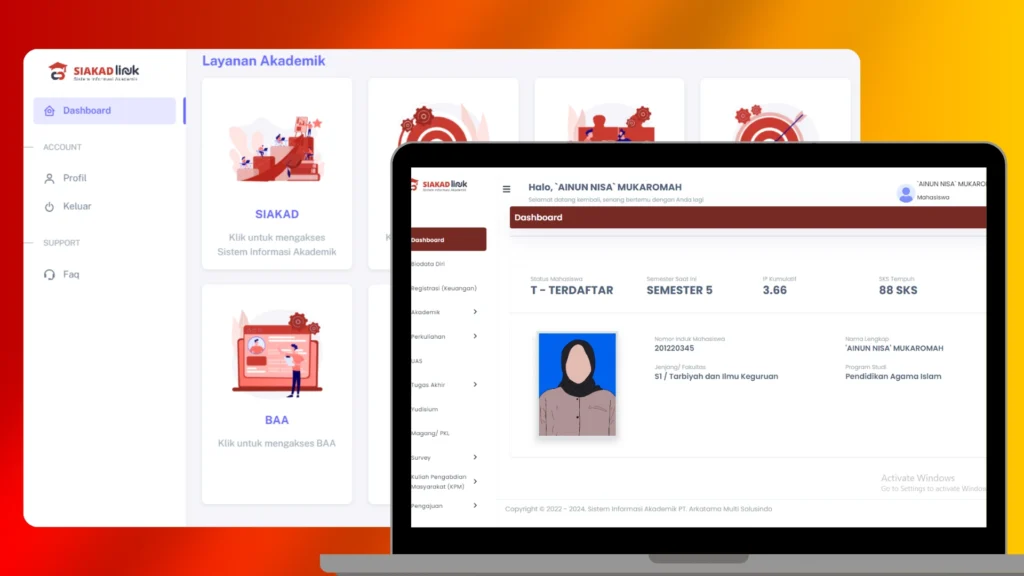
Sebagai penyedia Jasa Pembuatan SIAKAD yang andal, Arkatama Multi Solusindo hadir untuk memenuhi kebutuhan perguruan tinggi yang menginginkan sistem SIAKAD yang aman, stabil, dan sesuai dengan standar keamanan modern. Kami menawarkan SIAKAD Link, sebuah solusi terpadu yang tidak hanya mempermudah manajemen akademik, tetapi juga melindungi sistem Anda dari ancaman seperti backdoor dan malware.
Hubungi Kami Sekarang untuk Solusi SIAKAD Aman dan Terpercaya
Keamanan data akademik adalah salah satu prioritas utama yang harus dimiliki oleh setiap perguruan tinggi di era digital ini. Jasa Pembuatan SIAKAD yang tepat akan memastikan bahwa data mahasiswa, dosen, dan administrasi kampus terlindungi dengan baik dari serangan siber seperti backdoor dan malware. Jangan biarkan kampus Anda menjadi korban dari ancaman yang tidak terdeteksi.
Pilih Jasa Pembuatan SIAKAD yang benar-benar memahami kebutuhan kampus Anda, dan dapatkan solusi terbaik untuk melindungi sistem akademik Anda. Dengan SIAKAD Link dari Arkatama Multi Solusindo, Anda akan mendapatkan sistem informasi akademik yang tidak hanya efisien, tetapi juga aman dan tahan terhadap berbagai ancaman cyber yang ada.
Hubungi kami segera untuk informasi lebih lanjut tentang Jasa Pembuatan SIAKAD dan Jasa Konsultan IT dari PT Arkatama Multi Solusindo. Kami siap membantu kampus Anda menuju pengelolaan data akademik yang lebih modern, efisien, dan andal. Mari bersama-sama kita wujudkan pengelolaan akademik yang lebih baik dan lebih terintegrasi. Hubungi admin kami di sini!
Author: Sesario Kevin Putratama (DTS Batch 7)